







Recupera il database KeePass senza perdere il contesto chiave
Per recuperare i database KeePass, separa tre domande: se il file del database crittografato sopravvive, se sopravvive una versione precedente della voce e se disponi ancora delle credenziali di apertura richieste. Un backup KDBX valido può ripristinare un punto cardine del database, ma non rimuove i requisiti della chiave master. La cronologia delle voci può ripristinare un valore precedente solo quando il database e la cronologia pertinenti rimangono accessibili.
Registra il percorso del database, la versione di KeePass, l’ora approssimativa dell’incidente e un identificatore non segreto per la voce interessata. Non inserire le password effettive in un elenco di controllo di ripristino o in una richiesta di ricerca. Mantieni l’indagine locale e utilizza le credenziali legittime che già controlli. Un file danneggiato, un fattore chiave errato e una copia del database precedente richiedono decisioni di ripristino diverse.
Conserva i candidati crittografati prima del test
Chiudere le applicazioni che potrebbero scrivere nel database e copiare i file crittografati sopravvissuti in una directory di ripristino separata. Mantieni gli originali invariati ed etichetta i candidati per fonte e data. Conserva il contesto legittimo del file di chiavi richiesto separatamente in base al tuo accordo di sicurezza esistente. Quindi utilizzare le copie di lavoro per il confronto, la sincronizzazione o la riparazione.
Se un database sbloccato contiene ancora informazioni attuali utili, salva un’ulteriore copia crittografata tramite KeePass prima di esplorare gli stati precedenti. Non sostituire tale protezione con un’esportazione in testo normale. Una copia nativa crittografata preserva un utile candidato al ripristino senza creare una raccolta di segreti non crittografati non necessaria durante un confronto di routine del contenuto.
Route nativa 1: ripristinare una versione esistente della cronologia delle voci
- Aprire il database desiderato utilizzando i suoi fattori chiave legittimi.
- Seleziona la voce interessata e controlla la sua scheda Cronologia.
- Confronta la versione precedente pertinente senza sostituire immediatamente il valore corrente.
- Ripristina una versione accettata e salva un traguardo crittografato separato.
KeePass può conservare le versioni precedenti delle voci all’interno del database. La disponibilità dipende dalla cronologia effettivamente sopravvissuta e dalle relative impostazioni di manutenzione. L’abilitazione o l’espansione della conservazione della cronologia dopo l’incidente non può ricreare le versioni rimosse. Confronta l’identità della voce e il contesto di revisione prima di accettare un segreto o una nota più vecchia come informazione di cui hai bisogno.
Mantenere distinti i valori attuali e quelli storici
Una voce precedente può contenere una nota utile o un nome utente mentre la sua password è stata modificata nel servizio reale. Il ripristino locale non modifica le credenziali attuali del servizio. Decidi quale campo o versione ti serve effettivamente. Conservare il candidato crittografato corrente in modo che l’indagine non possa eliminare accidentalmente un valore più recente ancora valido.
Ispezionare anche la presenza di allegati e il contesto dell’ingresso non segreto, ove pertinente. Un titolo familiare può riferirsi a una voce con nome simile per un altro account. Utilizza il gruppo previsto, il contesto URL e l’identità dell’account legittimo per distinguere i candidati. Non testare i segreti indiscriminatamente rispetto a servizi non correlati come un modo per identificare quale voce appartiene e dove.
Route nativa 2: aprire un backup KDBX esistente legittimo
- Individuare una copia del database crittografata conservata dalla pietra miliare pertinente.
- Mantieni intatto il backup originale e apri una copia funzionante.
- Fornire i fattori chiave legittimi applicabili a quel candidato.
- Confronta gruppi, identità della voce, cronologia e allegati richiesti localmente.
Un backup del database nativo può preservare una raccolta completa precedente, ma rappresenta il proprio stato di salvataggio. Un’altra copia potrebbe contenere modifiche utili più recenti. Confronta le informazioni effettive e la cronologia delle voci anziché selezionare esclusivamente in base all’ora della modifica. Un timestamp recente del file può riflettere un’operazione di trasferimento o sincronizzazione anziché il momento in cui è esistita l’ultima voce mancante.
Identificare i corretti requisiti di apertura
Un database potrebbe richiedere una password principale, un file di chiavi o un altro fattore configurato. Un backup creato prima di una modifica della chiave può avere requisiti diversi rispetto alla copia corrente. Preserva quel contesto senza esporre i segreti nei nomi dei file o nei report. Una scansione dell’archiviazione può recuperare byte crittografati, ma non può promettere l’accesso quando il materiale della chiave richiesto non è disponibile.
Se un candidato non si apre, registra l’errore esatto senza pubblicare le credenziali o il database pubblicamente. Confronta la compatibilità delle versioni e i requisiti di apertura noti prima di dichiarare il danneggiamento. Rinominare ripetutamente il file o provare a utilizzare file chiave non correlati non stabilisce un percorso di ripristino sicuro e potrebbe oscurare la fonte effettivamente testata.
Route nativa 3: sincronizza due copie valide conservate
- Conserva originali crittografati separati di entrambe le copie utili del database.
- Apri un candidato funzionante tramite KeePass con accesso legittimo.
- Utilizza il flusso di lavoro di sincronizzazione nativo per copie compatibili dello stesso database.
- Confronta le voci unite e la cronologia prima di adottare uno dei file risultanti.
La sincronizzazione KeePass può unire le modifiche dalle copie del database compatibili a livello di ingresso. Può scrivere il risultato unito in entrambe le posizioni partecipanti, quindi non testarlo mai sugli unici candidati originali. Utilizzare copie di lavoro separate e comprendere prima i percorsi di destinazione. Si tratta di un’unione controllata dei dati sopravvissuti, non di un modo per ripristinare automaticamente un database mancante non correlato.
Esaminare le modifiche alle voci in conflitto
Quando due copie contengono modifiche utili diverse, confronta la voce effettiva e la sua cronologia dopo la sincronizzazione. KeePass può conservare una versione spostata nella storia, soggetta alle sue regole e ai limiti di manutenzione. Verifica le informazioni di cui avevi bisogno anziché dare per scontato che ogni conflitto sia risolto nella tua direzione preferita. Conserva le copie originali finché la collezione accettata non supera l’ispezione.
Non considerare il timestamp del file di database come l’unica autorità per ogni voce. Il meccanismo di sincronizzazione considera le informazioni entry-level e modifiche utili possono coesistere tra copie diverse. Una sovrascrittura manuale del filesystem può eliminare completamente un lato. Confronta il risultato dell’unione nativa prima di scegliere una posizione di lavoro finale e di riprendere qualsiasi servizio di sincronizzazione esterno.
Percorso nativo 4: testare la riparazione nativa solo su una copia danneggiata
- Conserva prima il file crittografato danneggiato e tutte le alternative valide.
- Conferma il formato del database, la versione KeePass compatibile e i requisiti chiave legittimi.
- Utilizzare l’opzione di riparazione nativa documentata solo su una copia di lavoro usa e getta, quando appropriato.
- Ispeziona singolarmente i gruppi e le voci recuperati e registra il risultato come potenzialmente parziale.
Una funzionalità di riparazione può recuperare informazioni leggibili da alcuni database danneggiati, ma non può garantire la completezza o fornire credenziali mancanti. Preferire un backup crittografato valido noto quando si raggiunge l’obiettivo di ripristino. Mantenere invariato l’originale danneggiato in modo che un’altra indagine legittima possa confrontarlo se la riparazione produce risultati incerti o incompleti.
Verificare il recupero anziché fidarsi del conteggio delle voci
Un database riparato può contenere meno voci, allegati mancanti o informazioni cronologiche incomplete. Confronta una voce rappresentativa interessata e diversi gruppi non correlati. Un messaggio di apertura riuscito o un conteggio totale plausibile non dimostrano che tutti i segreti e le relazioni siano sopravvissuti. Registra ciò che potresti verificare senza esporre i valori segreti nel rapporto di ripristino.
Salva qualsiasi residuo utile come nuovo candidato crittografato. Non sostituire silenziosamente un database funzionante valido con una raccolta parzialmente riparata. Se alcune informazioni rimangono non disponibili, preservate quella lacuna e ritornate ad altre fonti legittime. Un recupero parziale chiaro è più utile di un file etichettato come completo le cui voci mancanti nessuno ha valutato.
Diagnosticare una voce apparentemente mancante prima di eseguire il rollback
Controlla il database attivo, la selezione del gruppo, l’ambito di ricerca e i filtri. Una voce spostata o rinominata può scomparire da una vista familiare pur rimanendo intatta. Cerca utilizzando un termine identificativo non segreto e ispeziona il gruppo previsto. Ciò può ripristinare l’accesso alle informazioni esistenti senza unire o riparare alcun file di database.
Confronta l’identità invece del solo titolo
Due voci possono condividere un titolo comune pur facendo riferimento ad ambienti o account diversi. Confrontare il contesto legittimo non segreto e i nomi degli allegati prima di trasferire le informazioni. Una voce recuperata da un database precedente potrebbe appartenere a un account ritirato. Conservarlo separatamente finché non si comprende la sua relazione con la voce corrente e l’effettiva necessità di recupero.
Se una voce è realmente scomparsa, cerca una cronologia utile o un altro candidato al database crittografato. Un documento di testo normale che menziona un account può fornire il contesto, ma non ripristina automaticamente la voce nativa originale, gli identificatori o la struttura degli allegati. Etichetta qualsiasi nuova voce che ricostruisci da prove verificate come ricostruzione.
Proteggi l’unica copia intatta su un altro dispositivo
Se un altro dispositivo potrebbe conservare un database utile più vecchio, evitare che il suo processo di sincronizzazione esterna sovrascriva quel candidato prima di ispezionarlo. Copia il file crittografato tramite un flusso di lavoro locale autorizzato e conservalo separatamente. Non dare per scontato che ogni dispositivo abbia una cronologia indipendente una volta che tutte le copie partecipano allo stesso stato di sincronizzazione corrente.
Istituire deliberatamente un’autorità di recupero
Confronta quale candidato contiene la voce mancante e quale contiene modifiche successive valide. Quindi decidere se utilizzare la sincronizzazione nativa sulle copie di lavoro o un trasferimento rivisto più ristretto. Conserva entrambi gli originali. La scelta cieca del file più recente può eliminare la voce più vecchia, mentre la scelta del file più vecchio può eliminare le modifiche recenti dell’account che rimangono importanti.
Dopo aver accettato un risultato, confermare il percorso finale previsto prima di riconnettersi alla sincronizzazione ordinaria. Una vecchia cartella controllata da un altro servizio può reintrodurre uno stato di file indesiderato. Conserva il traguardo crittografato accettato e registra quale fonte dovrebbe riprendere il normale utilizzo. Ciò mantiene le decisioni sulla sincronizzazione dell’archiviazione separate dalla decisione su quali informazioni di voce effettivamente recuperate.
Ispeziona allegati e campi strutturati
Una voce può contenere allegati e campi aggiuntivi oltre al titolo visibile e alla password. Seleziona una voce interessata che esercita tali funzionalità e confronta ciò che sopravvive. Un backup precedente potrebbe ripristinare il segreto omettendo un documento allegato successivo. Mantieni questi risultati separati anziché dichiarare completa l’intera voce perché è presente un campo.
Testare gli allegati necessari localmente
Aprire un allegato copiato tramite un’applicazione locale attendibile appropriata quando il suo contenuto è necessario. Confronta una caratteristica distintiva non segreta e conferma che il file è utilizzabile. Il nome di un allegato elencato può sopravvivere anche se il suo contenuto è danneggiato o appartiene a un’altra revisione. Conserva il candidato crittografato originale mentre effettui tale valutazione.
Ispeziona anche tutti i campi personalizzati previsti e la cronologia pertinente. Se ricostruisci manualmente le informazioni, registra l’origine e il fatto della ricostruzione senza copiare i valori segreti nel registro di controllo. Il record di recupero dovrebbe spiegare cosa è successo pur rimanendo sicuro da rivedere insieme alle normali note di progetto.
Lavorare attraverso una riscrittura della voce accidentale
Supponiamo che una voce di conto esista ancora ma le sue note siano state sostituite con una breve frase. Salva il database crittografato corrente, apri la cronologia della voce e confronta una revisione precedente alla riscrittura. Recupera deliberatamente la nota necessaria preservando i campi correnti utili. Un rollback completo del database potrebbe non essere necessario quando la voce storica pertinente sopravvive.
Distinguere il ripristino locale dallo stato del servizio
Se la versione precedente contiene anche una vecchia password, non dare per scontato che il valore sia ora valido nel servizio. La cronologia del database e lo stato dell’account esterno sono separati. Recupera le informazioni che intendevi preservare e conserva gli attuali dettagli di accesso legittimo, ove appropriato. Nessuna modifica della password al servizio fa parte di questa procedura di ripristino dei file.
Se nella Cronologia manca la nota, ispeziona un backup crittografato esistente o una copia sopravvissuta compatibile. Confronta l’identità e la revisione effettive dell’account prima della fusione. Quindi salva una nuova pietra miliare accettata crittografata e riaprine una copia. Questo controlla la persistenza senza sacrificare nessuno dei candidati originali.
Lavorare su due copie divergenti del database
Immagina che un laptop contenga una voce di ricerca mancante mentre un desktop contenga modifiche più recenti in altri gruppi. Conserva entrambi i database e il loro contesto di apertura legittimo. Utilizza la sincronizzazione nativa sulle copie di lavoro solo quando sono versioni compatibili della stessa raccolta. Quindi ispeziona le voci interessate e la loro cronologia invece di giudicare il risultato dal titolo del database.
Conservare un record di unione rivedibile
Registra i percorsi di origine, le date candidate e le voci che hai controllato utilizzando identificatori non segreti. Elenca gli allegati mancanti o le versioni storiche incerte senza registrare le password. Mantieni le fonti crittografate intatte finché la raccolta unita accettata non supera l’ispezione. Quel record spiega il risultato senza trasformare la documentazione di ripristino di routine in un altro archivio di credenziali sensibili.
Creare un inventario di ripristino del database non segreto
Elenca i database candidati in base al percorso completo, al dispositivo di origine, al traguardo di salvataggio approssimativo e se puoi aprire una copia di lavoro con accesso legittimo. Non includere password o contenuto del file chiave nell’elenco. Questo inventario separa un utile backup crittografato da un file inaccessibile o non correlato senza creare un’altra raccolta di segreti durante la documentazione di ripristino.
Utilizza un contesto di immissione stabile per il confronto
Scegli un identificatore della voce non segreta, un gruppo previsto e un contesto di account legittimo. Un titolo comune come Email può descrivere diversi account. Il confronto del contesto corretto aiuta a evitare di sostituire una voce con un record precedente per un altro servizio o ambiente. Preserva entrambi i candidati finché la relazione non sarà chiara.
Includere una voce interessata e diverse voci ordinarie di gruppi non correlati. Questo esempio verifica più dell’obiettivo di ripristino immediato. Un database riparato può ripristinare una voce riconoscibile perdendo al contempo un’altra parte della raccolta, pertanto la richiesta di accettazione dovrebbe seguire l’ambito effettivo controllato anziché il primo risultato di ricerca riuscito.
Esaminare la cronologia delle voci prima di considerare il rollback dell’intero database
Quando la voce sopravvive, controlla la cronologia conservata localmente nel database sbloccato. Identificare la versione contenente le informazioni mancanti e confrontare i campi attuali. Una nota precedente utile non significa automaticamente che dovresti sostituire ogni campo con la versione storica. Conserva l’attuale traguardo crittografato prima di scegliere il risultato desiderato.
Distinguere la conservazione della cronologia da un archivio garantito
Le impostazioni di manutenzione della cronologia possono limitare ciò che rimane. Un database copiato dopo la scadenza delle versioni precedenti potrebbe non contenerli più. La modifica della conservazione ora non può ricreare gli stati rimossi. Mantieni chiara questa limitazione prima di dedicare tempo alla ricerca di un’altra copia identica dello stesso database corrente nella speranza che un nome file diverso riveli più cronologia.
Se un altro backup crittografato è anteriore alla manutenzione o alla sovrascrittura, ispezionare tale copia separatamente. Confronta la voce effettiva anziché dare per scontato che ogni database precedente contenga il valore desiderato. Un backup creato prima che esistesse la voce stessa non può ripristinarla, anche se il file è integro e si apre correttamente.
Preserva il contesto di apertura senza esporlo
Un candidato al recupero può utilizzare i requisiti chiave di un traguardo precedente. Registra solo il fatto non segreto che un candidato ha bisogno di un particolare fattore legittimo, mantenendo il materiale segreto effettivo sotto la tua protezione stabilita. Un breve rapporto di recupero dovrebbe spiegare quale candidato è stato aperto senza diventare una guida in testo semplice alle credenziali del database.
Confronta attentamente un contesto chiave modificato
Se la protezione legittima del database è cambiata tra una fase e l’altra, il metodo di apertura corrente potrebbe non essere applicabile a una copia precedente. Utilizza il contesto storico corretto che controlli. Un fallimento di apertura da solo non dimostra la corruzione. Al contrario, un’intestazione apparentemente intatta non garantisce che il materiale della chiave richiesta sia disponibile o che il resto del file crittografato sia sopravvissuto.
Un fattore chiave mancante e un database mancante sono obiettivi di ripristino separati. Il recupero di uno non comporta automaticamente il recupero dell’altro. Mantieni il risultato preciso: byte crittografati recuperati, database valido aperto o informazioni sulla voce verificate. Ciò consente di valutare l’utilità pratica senza implicare che il ripristino dello spazio di archiviazione ignori la crittografia.
Esaminare le destinazioni di sincronizzazione native prima dell’unione
La sincronizzazione KeePass può aggiornare entrambe le copie partecipanti. Pertanto, creare copie di lavoro usa e getta con percorsi chiaramente identificati prima di testare un’unione. Conserva i candidati crittografati originali altrove. Questo limite è importante quando un file si trova all’interno di una directory sincronizzata esternamente, perché altrimenti un altro processo potrebbe propagare il risultato del test prima di averlo accettato.
Ispezionare le differenze a livello di ingresso dopo l’unione
Confronta le voci interessate e la cronologia conservata nel risultato. Un timestamp complessivo del database non può spiegare come è stata risolta ogni voce in conflitto. Controlla la nota precedente specifica e i campi più recenti validi che intendevi conservare. Conserva i candidati di origine finché i test non vengono superati, anche quando la raccolta unita si apre senza avvisi.
Se il risultato non soddisfa l’obiettivo, torna alle copie intatte e rivaluta il confronto. Non unire ripetutamente risultati incerti l’uno nell’altro. Ciò rende difficile distinguere le informazioni originali da un test successivo e può oscurare quale candidato abbia fornito un valore che ora devi rivedere.
Comprendere i limiti della modalità di riparazione nativa
I documenti KeePass 2.x vengono riparati come una speciale importazione KDBX in un nuovo database, mentre le versioni principali precedenti forniscono un’interfaccia diversa. Utilizza la procedura per il formato e la versione attuali. Conserva la fonte originale danneggiata e preferisci un backup valido quando necessario. La riparazione è un percorso di salvataggio di ultima istanza, non una manutenzione di routine del database.
Verificare accuratamente la raccolta recuperata
La modalità di riparazione può allentare i normali controlli di integrità per salvare materiale leggibile. Pertanto, è opportuno ispezionare i gruppi, i campi, la cronologia e gli allegati risultanti anziché dare per scontato che ogni record recuperato sia affidabile. Tieni separate le informazioni non familiari o malformate finché non le capisci. Un’importazione riuscita non stabilisce che la struttura completa del database originale sia sopravvissuta.
La riparazione non può fornire una chiave principale persa o ricreare le informazioni di decrittografia mancanti essenziali. Se le informazioni di apertura rilevanti non sono disponibili, preserva la fonte e registra quel limite concreto. Non descrivere un file crittografato recuperato dal disco come una raccolta di credenziali accessibili finché l’apertura legittima e la verifica del contenuto non hanno effettivamente esito positivo.
Confronta allegati e campi personalizzati localmente
L’immissione di una password può preservare un segreto utile omettendo un allegato o un campo personalizzato necessario per l’attività. Ispezionare tali componenti esplicitamente in una copia funzionante. Un’etichetta di allegato familiare non è una prova che il suo contenuto sia corretto. Testare un allegato copiato localmente tramite un’applicazione attendibile appropriata quando è necessario verificarlo.
Registra i risultati senza registrare i valori segreti
Utilizzare un elenco di controllo come il campo previsto presente, l’allegato leggibile e la cronologia pertinente disponibile. Mantieni le password effettive e le note protette fuori dai normali file di controllo. Ciò consente un’utile revisione del recupero senza moltiplicare l’esposizione. La documentazione dovrebbe spiegare il processo e le lacune rimanenti, non duplicare il database sensibile stesso.
Se un allegato proviene da un’altra fonte legittima, registrarlo come sostituzione o ricostruzione. Un documento appena fornito può essere utile pur differendo dall’allegato storico andato perduto. Preservare questa distinzione in modo che la voce accettata non rivendichi silenziosamente una provenienza che le prove non possono supportare.
Lavorare attraverso una sovrascrittura seguita da una sincronizzazione esterna
Supponiamo che una copia del database perda una nota e che un altro dispositivo possa conservare la versione precedente. Conserva la seconda copia prima che il processo di sincronizzazione esterna la sostituisca. Apri i candidati che lavorano localmente con accesso legittimo e confronta la voce interessata. Quindi decidere se la sincronizzazione nativa o un restauro rivisto più ristretto preserva meglio le informazioni utili da entrambe le parti.
Scegli la raccolta accettata prima di riconnetterti
Mantieni un traguardo crittografato verificato al di fuori del flusso di lavoro del test. Registrare quale percorso riprenderà l’uso ordinario e quali copie più vecchie rimangono prova. Ciò riduce la confusione quando altri dispositivi si riconnettono. Una sovrascrittura di file non revisionata è diversa dall’accettare un database testato di cui hai effettivamente controllato la voce interessata e i gruppi ordinari.
Verificare anche una voce più recente utile che dovrebbe rimanere invariata. Il recupero della nota più vecchia è solo un lato dell’obiettivo dell’unione. Il secondo controllo aiuta a stabilire che la procedura scelta non abbia scartato inutilmente informazioni successive valide altrove nella raccolta.
Testare il backup crittografato come ripristino
Aprire un database accettato copiato dall’origine del backup pianificato utilizzando i fattori legittimi. Esaminare la voce dell’incidente, la cronologia del rappresentante e un allegato necessario. Ciò dimostra un utile percorso di ripristino senza fare affidamento su una sessione attualmente sbloccata. Conservare i candidati originali finché il test non soddisfa l’obiettivo di recupero effettivo.
Mantieni un registro chiaro dei recuperi a lungo termine
Registra il traguardo del database accettato, la versione dell’applicazione compatibile, il contesto di apertura non segreto e le lacune note. Conserva il file crittografato e le disposizioni della chiave richieste attraverso il metodo di protezione sicura esistente. Un ripristino crittografato testato è più utile di una cartella di copie non verificate ed evita il falso presupposto che qualsiasi file che termina con KDBX garantisca l’accesso alle voci necessarie.
Quando il ripristino dello spazio di archiviazione può aiutare i file KeePass
PandaOffice Drecov può aiutare a recuperare database crittografati locali eliminati, backup esistenti o file chiave legittimi da archivi leggibili. Non può aggirare la crittografia del database, dedurre una password principale mancante o garantire che ogni file recuperato sia completo. Preferire prima le copie crittografate valide sopravvissute e la cronologia delle voci e ridurre le scritture dove potrebbero rimanere i file candidati eliminati.
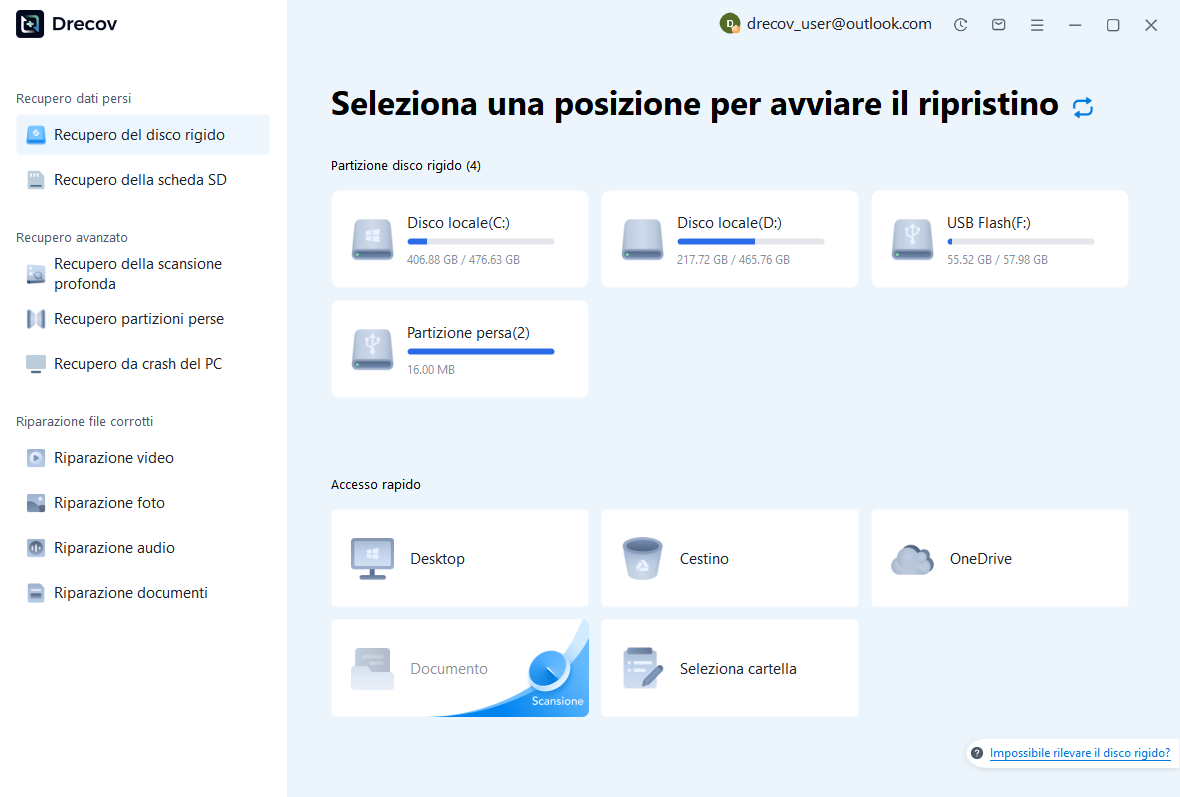
Passaggio 1: identificare il database e l’archivio di backup
Scegli l’unità o la partizione che conteneva il database crittografato o i suoi backup legittimi. Registra il componente del file che stai tentando di recuperare senza esporre il materiale chiave. Mantieni l’output di ripristino in uno spazio di archiviazione integro separato sotto le protezioni di accesso esistenti. Valutare gli errori ripetuti di lettura dell’hardware prima di procedere con una scansione software di routine.
Passaggio 2: confrontare i candidati dei file crittografati
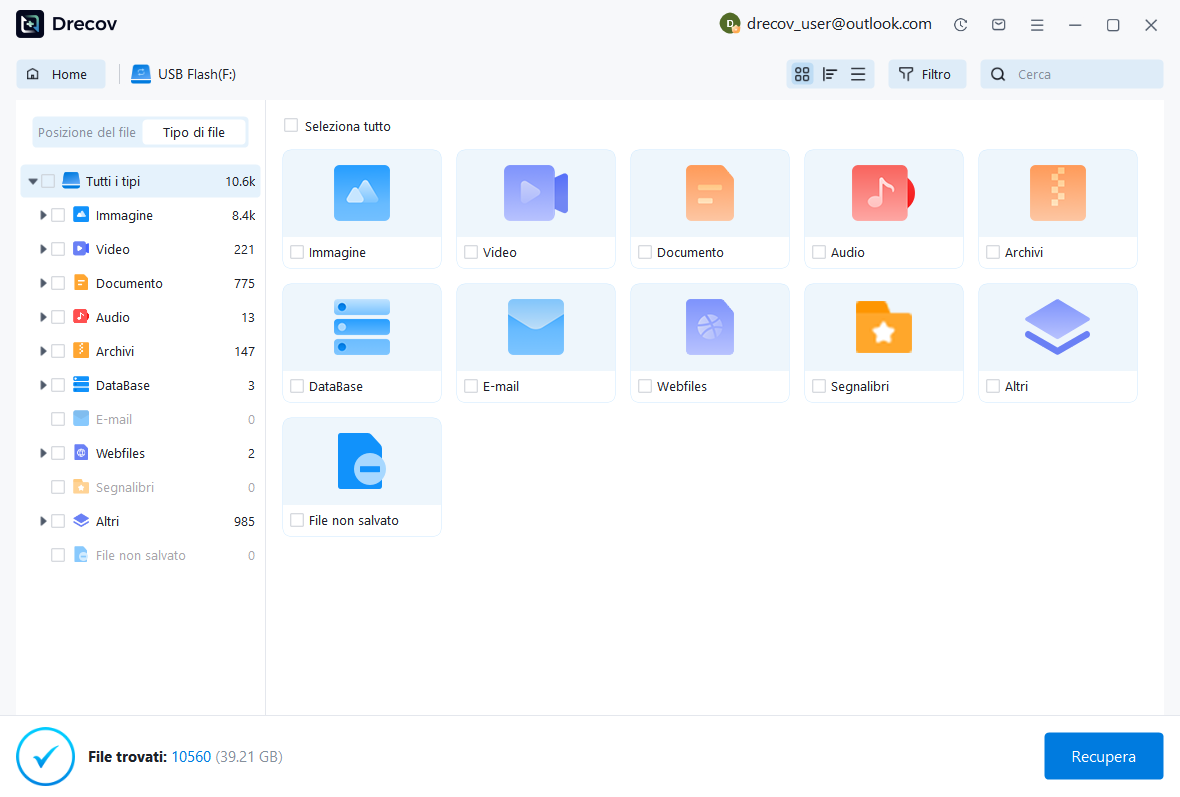
Controlla i percorsi, i nomi, le dimensioni, le date e le anteprime supportate disponibili. Conserva candidati di database crittografati plausibili senza modificarli o caricarli su servizi non correlati. Un nome file riconoscibile non dimostra che il database sia completo o che i fattori chiave richiesti sopravvivano. Conserva le alternative finché non sarai in grado di valutare una copia funzionante con accesso legittimo.
Passaggio 3: ripristina altrove e ispeziona localmente
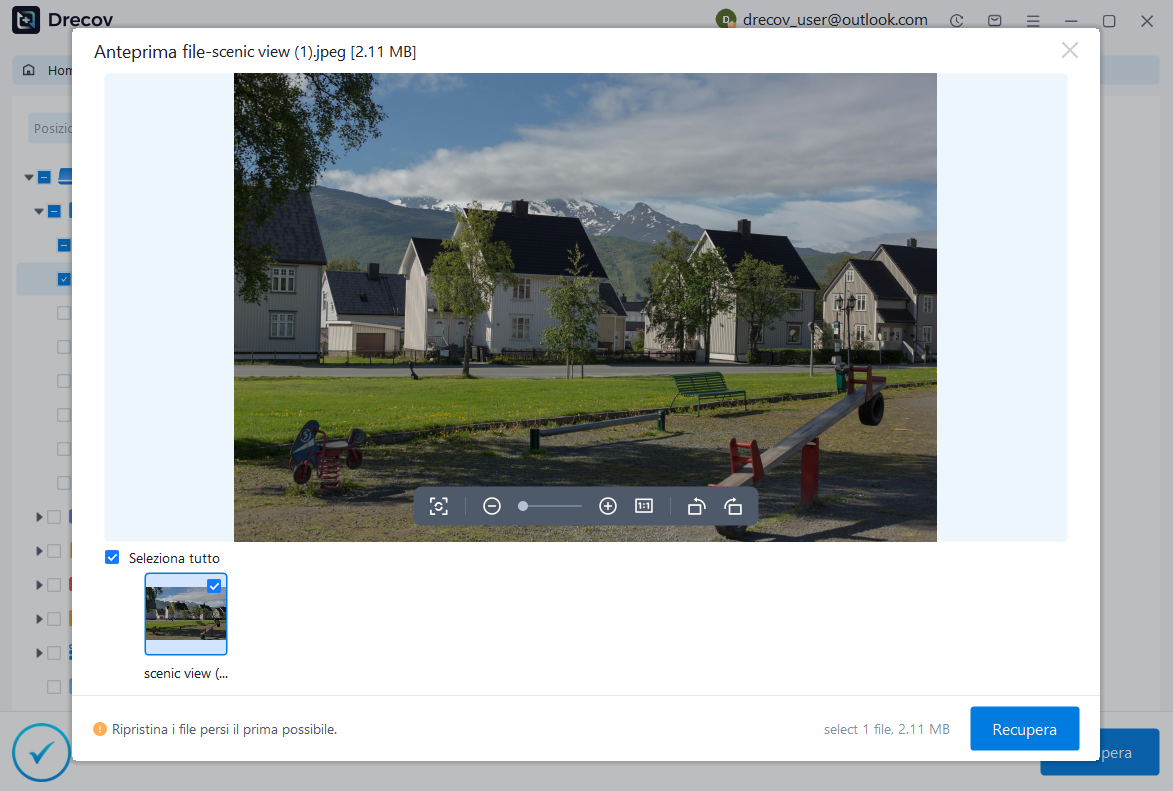
Recupera i file selezionati in una destinazione separata e preserva gli originali intatti. Apri un candidato copiato tramite una versione KeePass compatibile utilizzando le chiavi legittime. Confronta l’identità della voce, la cronologia pertinente, i gruppi, i campi e gli allegati. Registrare informazioni di recupero parziale o ricostruite manualmente prima di riportare il database crittografato accettato al normale utilizzo.
Mantieni un traguardo di ripristino crittografato verificato
Conserva una copia crittografata nativa testata e un record non segreto della sua origine e del contesto di apertura richiesto. Riaprire una copia di lavoro ed esaminare nuovamente la voce dell’incidente. Ciò fornisce un percorso di ripristino pratico preservando la distinzione tra il ripristino di un file di database e il possesso dei mezzi legittimi per sbloccarlo.
Risorse di ripristino correlate
Esplora le opzioni di ripristino pertinenti: Recupero del disco rigido, Recupero hard disk esterno.
Per un altro caso di recupero e le relative verifiche pratiche, leggere la relativa guida al ripristino.
Controlla le indicazioni del fornitore per la versione installata: documentazione ufficiale di recupero 1, documentazione ufficiale di recupero 2, documentazione ufficiale di recupero 3, documentazione ufficiale di recupero 4.





