

Quando BitLocker chiede sempre la chiave di recupero, inserisci una volta quella corrispondente e crea subito un backup. Non modificare prima TPM, firmware, Secure Boot o partizioni. La chiave corretta sblocca il volume per l’avvio corrente. La nuova richiesta indica che Windows non considera ancora attendibili le misure di boot. Individua il cambiamento, stabilizza la configurazione e rinnova il legame di protezione soltanto da una sessione autorizzata.
BitLocker chiede sempre la chiave di recupero : diagnostic sans risque
BitLocker associa i protettori del disco di sistema alle condizioni previste del boot. Il Trusted Platform Module rilascia normalmente il segreto quando le misure corrispondono allo stato noto. Una modifica a firmware, Secure Boot, Boot Manager o hardware cambia questi valori. BitLocker entra quindi nel recupero invece di rilasciare la chiave automaticamente.
Il codice di 48 cifre autorizza l’accesso in quel momento. Non registra in automatico la nuova configurazione come base attendibile. Questa situazione è diversa da una chiave sbagliata. Non coincide neppure con una chiavetta BitLocker To Go che richiede normalmente la password dopo il collegamento.
| Cambiamento precedente | Perché conta | Controllo iniziale |
|---|---|---|
| Aggiornamento BIOS o UEFI | Firmware e misure di avvio possono cambiare | Conferma il completamento e le impostazioni supportate |
| Secure Boot attivato, disattivato o con chiavi cambiate | La catena di fiducia è differente | Registra lo stato senza alternarlo più volte |
| TPM cancellato, disabilitato, sostituito o reimpostato | Il vecchio legame sigillato può mancare | Leggi la disponibilità del TPM dopo l’accesso a Windows |
| Ordine di boot, disco o partizioni modificati | Windows può usare un percorso diverso | Controlla Windows Boot Manager e disco previsti |
| Dock o supporto avviabile collegato | Hardware o selezione di boot influisce sulle misure | Confronta un avvio senza periferiche non essenziali |
Annota ID della chiave, modello del PC, versione firmware, stato di Secure Boot e ultimo avvio normale. Conserva il promemoria fuori dal computer cifrato. Una foto della schermata aiuta, ma non inviare le 48 cifre in chat non protette o ticket pubblici.
Sblocca una volta e salva i dati prima delle modifiche
Usa la chiave il cui identificatore coincide con la schermata. Microsoft descrive le posizioni autorizzate nella guida ufficiale per trovare la chiave BitLocker. Il record può trovarsi nell’account Microsoft, account di lavoro, file, stampa o directory aziendale. Un codice di un altro dispositivo non funziona.
Dopo l’accesso copia le cartelle insostituibili su un disco esterno sano o una destinazione di rete approvata. Apri documenti, foto, archivi e progetti dalla copia. Crea un secondo backup per dati importanti. Non iniziare cancellando il TPM, rimuovendo protettori, convertendo partizioni o ricostruendo BCD.
Se il disco fa clic, scompare dal firmware, si blocca durante la lettura o segnala errori gravi, ferma gli avvii ripetuti. La richiesta BitLocker può convivere con un difetto fisico. La decrittazione non rende stabile l’hardware. Potrebbero servire imaging controllato o recupero professionale.
Leggi lo stato di BitLocker, TPM e percorso di boot
Dalla sessione aperta usa Gestisci BitLocker e conferma il volume protetto. Un Terminale amministratore mostra lo stato con manage-bde -status C:. Leggi conversione, protezione, blocco e metodo di cifratura. Verifica la lettera prima di eseguire comandi.
Sicurezza di Windows può mostrare se il processore di sicurezza è pronto. Su sistemi compatibili, Get-Tpm offre altre informazioni. Registra i risultati senza alterarli. Un TPM disabilitato, un riavvio in sospeso o un aggiornamento incompleto cambiano il ramo corretto.
Controlla la voce realmente usata dal computer
Apri UEFI soltanto dopo il backup. Conferma che Windows Boot Manager punti al disco interno previsto. Rimuovi memorie USB avviabili non necessarie per un confronto. Non alternare casualmente UEFI, Legacy e CSM. Windows può diventare non avviabile e produrre altre misure.
Se Boot Manager manca, il problema non è un semplice rinnovo dei protettori. Le modifiche EFI e BCD seguono la protezione dei dati. Se il PC entra in una sequenza di avvio instabile, i principi della protezione dei dati del computer aiutano a evitare scritture premature.
Confronta firmware e Secure Boot con lo stato noto
Consulta la documentazione del produttore relativa all’ultimo aggiornamento BIOS. Verifica il modello preciso. Annota se Secure Boot, TPM, modalità storage o ordine di avvio sono tornati ai valori predefiniti. Ripristina solo impostazioni di cui conosci il precedente stato corretto.
Non cancellare TPM per prova. Potresti rimuovere chiavi di Windows Hello e altri servizi. Non eliminare tutti i protettori mentre le informazioni di recupero sono incerte. Su un PC gestito, lascia che l’organizzazione applichi la propria politica.
Rinnova il legame soltanto dopo la stabilizzazione
Quando Windows avvia in modo affidabile, il disco è sano, il backup è verificato e la configurazione finale è scelta, sospendi la protezione da Gestisci BitLocker. La sospensione permette un cambiamento pianificato senza decifrare tutto il volume. Riavvia una volta, accedi e riprendi la protezione.
Prima di un aggiornamento firmware il produttore o l’amministratore può raccomandare questa procedura. Riattiva BitLocker subito dopo l’aggiornamento e un avvio riuscito. Non lasciarlo sospeso. Controlla l’interfaccia o manage-bde -status, quindi esegui un riavvio mirato.
Se la richiesta ritorna, confronta ancora TPM e percorso di boot. Un’impostazione potrebbe cambiare ogni volta, il TPM potrebbe perdere stato o potrebbe partire un’altra voce. Non eliminare ripetutamente i protettori. Cerca assistenza firmware o amministrativa.
La decrittazione completa è un progetto separato
Decifrare l’intero disco non è la prima soluzione alla richiesta ricorrente. L’operazione scrive sul volume e richiede tempo. Considerala soltanto con backup verificato, memoria stabile e un piano preciso. La conversione delle partizioni o la sostituzione di hardware critico necessita di passaggi dedicati.
Una volta stabilizzato il sistema, crea una protezione continuativa con una delle utilità di backup Windows. Chiave di recupero e copia dei file non dovrebbero esistere esclusivamente sullo stesso PC.
Recupera file solo dopo l’apertura autorizzata
Drecov può servire quando il volume BitLocker è stato aperto con il codice corretto e si scoprono file locali eliminati o logicamente inaccessibili. Il software Windows recupera dati da PC, HDD, SSD, dischi esterni, USB e schede di memoria. Quick Scan cerca perdite logiche recenti. Deep Scan esamina più ampiamente una fonte stabile. Filtri, percorsi e anteprima aiutano a trovare documenti, foto, video, audio, email e archivi. Lost Partition Recovery tratta metadati di partizione mancanti dopo l’accesso autorizzato.
⚠ Attenzione: installa Drecov su un’unità diversa da quella in cui sono andati persi i dati, per evitare di sovrascriverli.
Cette vérification est particulièrement utile pour « BitLocker chiede sempre la chiave di recupero ». Drecov non scopre la password, non calcola il codice e non aggira la cifratura. Non ripara TPM, ciclo di recupero o unità fisicamente instabili. Senza credenziali valide, il software di recupero non può leggere file in chiaro utilizzabili.
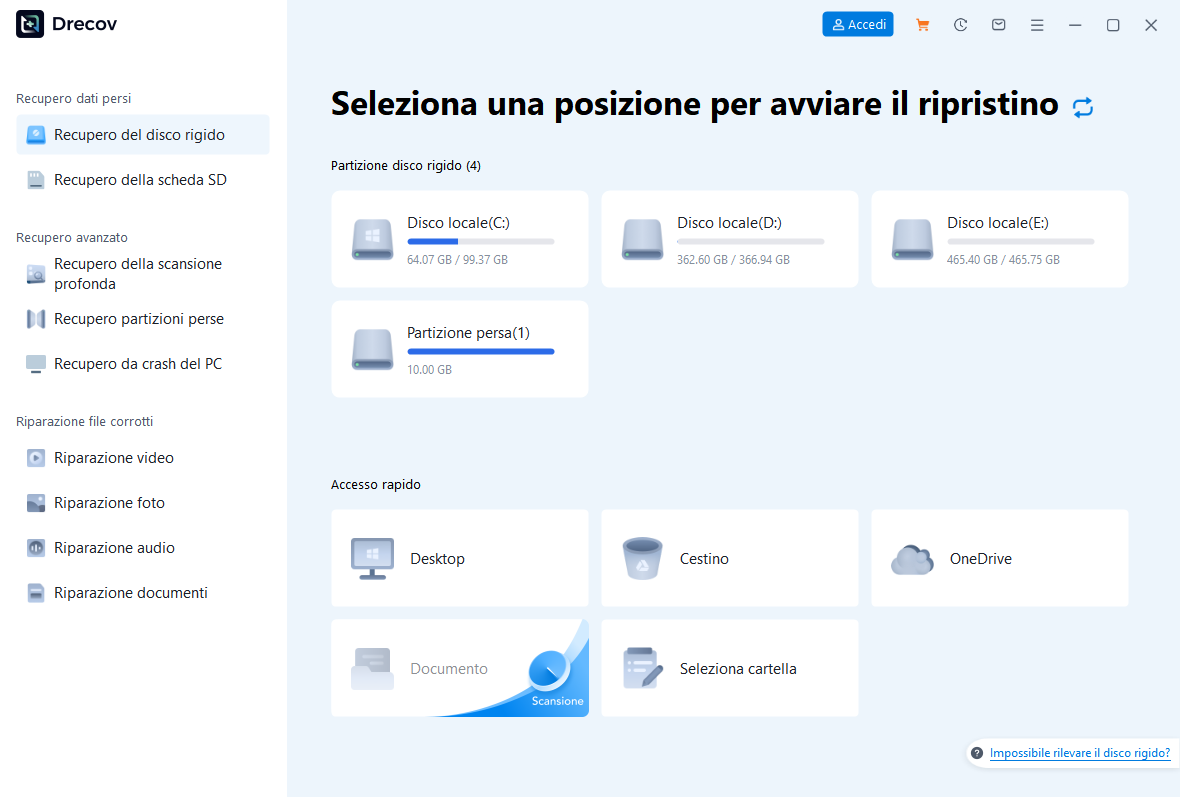
Step 1: Apri Drecov e scegli la posizione sbloccata
Prepara un altro dispositivo sano con spazio sufficiente. Non installare Drecov sulla partizione che ha perso dati. Dopo il codice corretto e la conferma di stabilità, apri Drecov e seleziona il volume Windows o la vecchia cartella. Se la partizione non appare, usa Lost Partition Recovery. Fermati con disconnessioni o errori severi.
Step 2: Avvia Quick Scan per una perdita recente
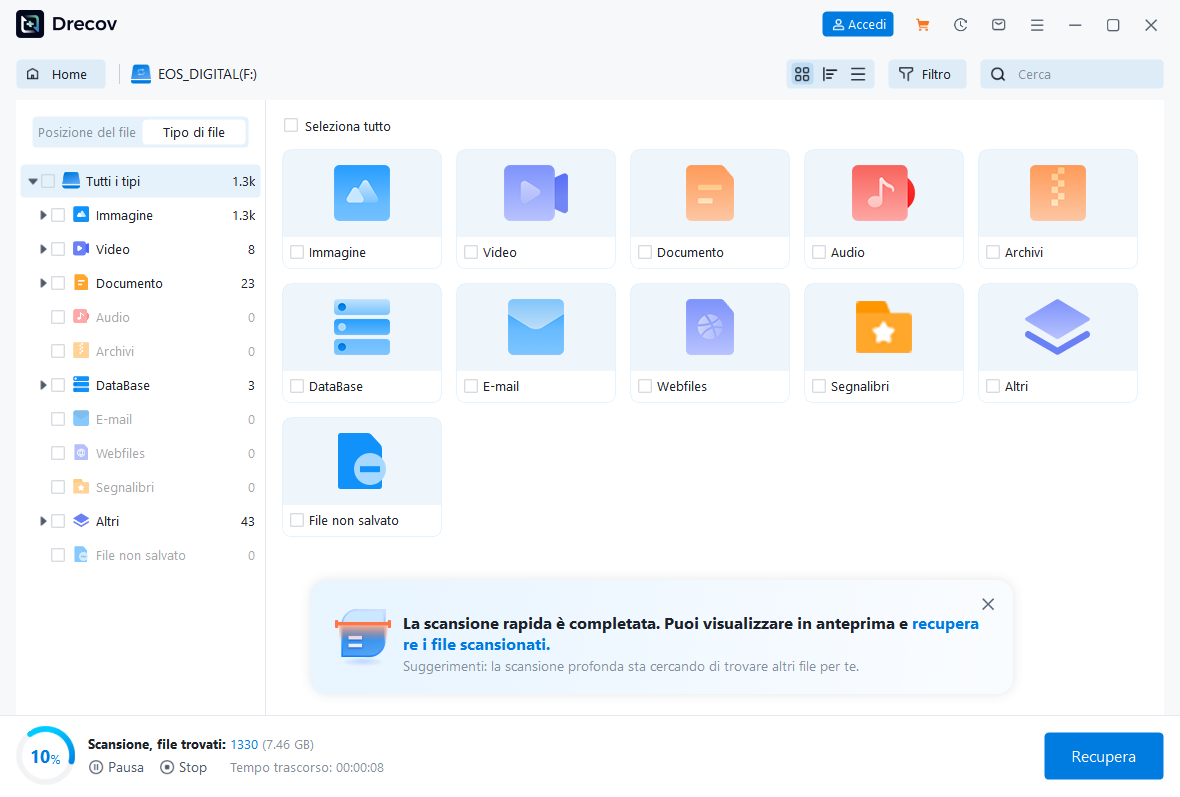
Inizia con Quick Scan e controlla le vecchie directory utente. Cerca alcuni nomi noti e confronta percorso, data e dimensione. Chiudi altre attività intensive. Non selezionare la piccola partizione di ripristino solo perché ha un’etichetta simile.
Step 3: Deep Scan esclusivamente su memoria stabile
Usa Deep Scan se il primo passaggio non trova i dati e la sorgente risponde normalmente. Interrompi al primo distacco, forte rallentamento o gruppo di errori. Le scansioni ripetute non riparano SSD o HDD guasti.
Step 4: Filtra e visualizza campioni utili
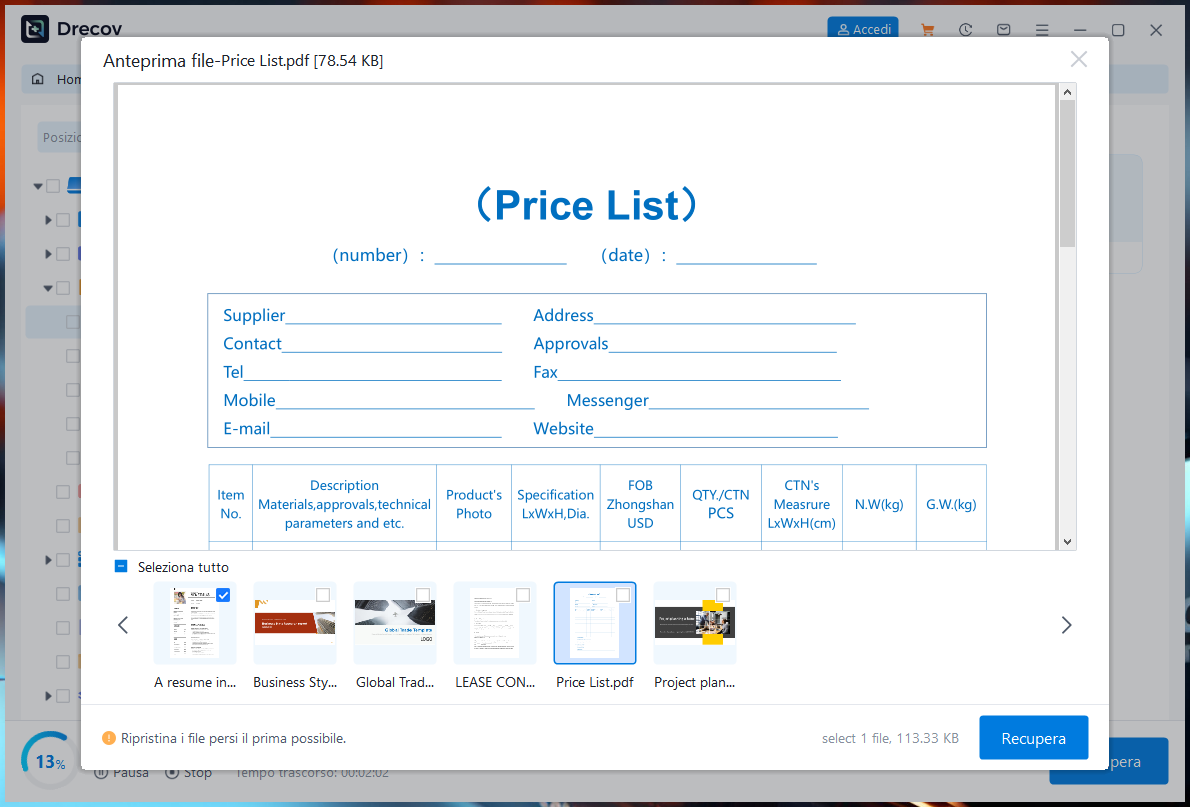
Riduci i risultati per tipo, vecchio percorso, nome, data o dimensione. Controlla più anteprime nelle cartelle critiche. Un campione visibile non garantisce ogni pagina, formula, sequenza video o parte di archivio.
Step 5: Recupera altrove e verifica prima del boot
Salva soltanto sul dispositivo sano, mai sulla sorgente cifrata. Controlla Drecov Folder o Recovery Folder se manca la struttura prevista. Apri file rappresentativi e crea una seconda copia. Riprendi BCD, partizioni, firmware o Windows solo in seguito. Per dati rimossi da memoria esterna, consulta anche il percorso di recupero da USB.
⚠ Attenzione: installa Drecov su un’unità diversa da quella in cui sono andati persi i dati, per evitare di sovrascriverli.
Dimostra la fine del ciclo con avvii completi
Spegni completamente e avvia con la configurazione hardware normale. Windows deve raggiungere l’accesso senza 48 cifre. Ripeti con dock e periferiche approvate usate ogni giorno. Dopo ogni prova leggi lo stato di protezione.
Registra versione firmware, disponibilità TPM, Secure Boot, voce attiva e stato BitLocker. Conserva la chiave fuori dal PC. Non eliminare vecchi record finché l’identificatore attivo e le regole di conservazione non sono confermati.
Se la richiesta appare solo con un dock o una USB avviabile, lascia scollegato l’elemento e aggiornalo con il percorso ufficiale. Se torna a ogni avvio a freddo con configurazione immutata, richiedi assistenza TPM o firmware. Reinserire il codice offre accesso, non una riparazione permanente.
Prepara gli aggiornamenti futuri
Prima del prossimo BIOS verifica istruzioni, modello e chiave. Registra le impostazioni e sospendi BitLocker soltanto quando indicato, dopo il backup. Non combinare firmware, cambio disco, Secure Boot e conversione partizioni nella stessa sessione. Suddividi il lavoro e verifica un avvio tra le fasi.
Su un computer aziendale concorda la finestra con l’amministratore. La politica centrale può ruotare chiavi e protettori. Un intervento locale non coordinato può creare un’altra richiesta pur avendo configurato correttamente l’hardware.
Domande sulla richiesta BitLocker ripetuta
Perché una chiave corretta viene chiesta di nuovo?
Il codice ha aperto un avvio, ma il TPM vede misure diverse. Firmware, Secure Boot, percorso di boot o hardware possono essere cambiati.
Devo cancellare il TPM?
Non come prova. La cancellazione può rimuovere altri segreti. Proteggi i dati e usa la procedura amministrativa supportata.
La sospensione decifra il disco?
No. Modifica temporaneamente l’applicazione della protezione durante un cambiamento previsto. Riprendi BitLocker e conferma lo stato.
Drecov recupera senza chiave BitLocker?
No. Il volume deve essere aperto con credenziali valide. Drecov può poi recuperare file da una fonte stabile.
Cosa significa se il disco manca nel BIOS?
Non è soltanto un problema BitLocker. L’assenza dal firmware indica connessione o hardware. Ferma gli avvii ripetuti.
Conclusione
Quando BitLocker chiede sempre la chiave di recupero, quella valida concede accesso senza spiegare il cambiamento di fiducia. Proteggi i file, documenta TPM, firmware, Secure Boot e ordine di boot, quindi stabilizza una configurazione. Sospendi e riprendi la protezione con attenzione. Se dopo l’apertura autorizzata mancano dati, Drecov può recuperarli su un altro dispositivo sano, ma non aggira la cifratura. Conferma il risultato con avvii a freddo e stato di protezione attivo.
⚠ Attenzione: installa Drecov su un’unità diversa da quella in cui sono andati persi i dati, per evitare di sovrascriverli.