

Quando NDIS.sys fallisce in Windows 11, l’incidente si è verificato nel percorso di rete. Il file Microsoft può esporre solo un driver adattatore difettoso, filtro VPN, firewall, interruttore virtuale, dock o hardware instabile. Semplifica uno strato alla volta. Per questa protezione rete-crash, preservare lo stato attuale, raccogliere un’osservazione decisiva e verificare il risultato alle condizioni che hanno esposto il problema.
Inizia con il codice di arresto e modifiche
Fotografare il codice di arresto completo e notare se NDIS.sys è nominato. Registrare recenti modifiche di rete, vpn, firewall, sicurezza, virtualizzazione, dock e Windows. Insieme, queste osservazioni forniscono le prove necessarie per iniziare con il codice di arresto e le modifiche, lasciando intatte le impostazioni non correlate. Scrivere il risultato di protezione rete-crash prima di passare al ramo successivo. La domanda pratica in questa fase è se le prove supportano l’inizio con il codice di arresto e le modifiche, non se un ampio reset accade per nascondere il sintomo una volta.
Trattare ndis come un quadro in cui i difetti di terze parti possono diventare visibili. Scollegare adattatori e banchine USB opzionali per una linea di base. Utilizzare la differenza tra il risultato previsto e osservato per scegliere la più piccola azione defensibile in partenza con il codice di arresto e le modifiche. Se il test di protezione della rete-crash cambia l’accesso o la stabilità, tornare alla linea di base protetta. Ricreare il trigger originale mentre valuta l’inizio con il codice di arresto e le modifiche; un risultato che non può essere ripetuto non deve giustificare una riparazione distruttiva.
Rimuovere le variabili di rete esterne
Testare ethernet e wi-fi separatamente. Confronta la modalità sicura con e senza rete. Insieme, queste osservazioni forniscono le prove necessarie per rimuovere le variabili di rete esterne, lasciando intatte le impostazioni non correlate. Scrivere il risultato di protezione rete-crash prima di passare al ramo successivo. La questione pratica in questa fase è se le prove supportano rimuovere le variabili di rete esterne, non se un ampio reset si verifica per nascondere il sintomo una volta.
Utilizza i driver da aggiornamento Windows o il produttore di hardware. Non scaricare mai un NDIS.sys standalone da un sito dll. Utilizzare la differenza tra il risultato previsto e osservato per scegliere la più piccola azione defensibile sotto rimuovere le variabili di rete esterne. Se il test di protezione della rete-crash cambia l’accesso o la stabilità, tornare alla linea di base protetta. Ricreare il trigger originale durante la valutazione rimuovere le variabili di rete esterne; un risultato che non può essere ripetuto non deve giustificare una riparazione distruttiva.
| Prove osservate | Decisione di sostegno |
|---|---|
| Fotografare il codice di arresto completo e notare se NDIS.sys è chiamato | Verifica direttamente |
| Registrare recenti modifiche di rete, vpn, firewall, sicurezza, virtualizzazione, dock e Windows | Confronta con un controllo |
| Trattare ndis come un quadro in cui i difetti di terze parti possono diventare visibili | Proteggere lo stato attuale |
Testare il driver adattatore in modo sicuro
Rotola indietro un driver recentemente cambiato quando esiste un pacchetto stabile. Salvare installatori e credenziali offline prima di ricostruire un adattatore. Insieme, queste osservazioni forniscono le prove necessarie per testare il driver adattatore in modo sicuro, lasciando le impostazioni non correlate intatto. Scrivere il risultato di protezione rete-crash prima di passare al ramo successivo. La domanda pratica in questa fase è se la prova supporta testare il driver dell’adattatore in modo sicuro, non se un ampio reset si verifica per nascondere il sintomo una volta.
Rimuovere un vpn, il filtro dei pacchetti, il firewall o l’interruttore virtuale alla volta. Eseguire DISM e SFC se i componenti Windows protetti possono essere danneggiati. Utilizzare la differenza tra il risultato previsto e osservato per scegliere la più piccola azione defensibile sotto test il driver adattatore in modo sicuro. Se il test di protezione della rete-crash cambia l’accesso o la stabilità, tornare alla linea di base protetta. Ricreare il trigger originale durante la valutazione del driver dell’adattatore in modo sicuro; un risultato che non può essere ripetuto non deve giustificare una riparazione distruttiva.
Per un sintomo vicino ma diverso, vedi Codice della porta 43 solo quando il suo limite diagnostico corrisponde a quello che hai osservato.
Isolare i driver VPN e filtro
Test della memoria e dell’hardware dell’adattatore quando le modifiche del software non spiegano i crash. Verifica il normale traffico, il sonno, i grandi trasferimenti e riavvia. Insieme, queste osservazioni forniscono le prove necessarie per isolare vpn e filtrare i driver, lasciando intatte impostazioni non correlate. Scrivere il risultato di protezione rete-crash prima di passare al ramo successivo. La domanda pratica in questa fase è se le prove supporta isolare vpn e driver di filtro, non se un ampio reset avviene per nascondere il sintomo una volta.
Fotografare il codice di arresto completo e notare se NDIS.sys è nominato. Registrare recenti modifiche di rete, vpn, firewall, sicurezza, virtualizzazione, dock e Windows. Utilizzare la differenza tra il risultato previsto e osservato per scegliere la più piccola azione defensibile sotto isolare vpn e driver filtro. Se il test di protezione della rete-crash cambia l’accesso o la stabilità, tornare alla linea di base protetta. Ricreare il trigger originale durante la valutazione di isolare vpn e filtri driver; un risultato che non può essere ripetuto non deve giustificare una riparazione distruttiva.
Controllare Windows e stabilità hardware
Trattare ndis come un quadro in cui i difetti di terze parti possono diventare visibili. Scollegare adattatori e banchine USB opzionali per una linea di base. Insieme, queste osservazioni forniscono le prove necessarie per controllare Windows e stabilità hardware, lasciando intatte impostazioni non correlate. Scrivere il risultato di protezione rete-crash prima di passare al ramo successivo. La domanda pratica in questa fase è se le prove supportano il controllo Windows e la stabilità dell’hardware, non se un ampio reset dovesse nascondere il sintomo una volta.
Testare ethernet e wi-fi separatamente. Confronta la modalità sicura con e senza rete. Utilizzare la differenza tra il risultato previsto e osservato per scegliere la più piccola azione defensibile sotto controllo Windows e stabilità hardware. Se il test di protezione della rete-crash cambia l’accesso o la stabilità, tornare alla linea di base protetta. Ricreare il trigger originale mentre valuta il controllo Windows e la stabilità hardware; un risultato che non può essere ripetuto non deve giustificare una riparazione distruttiva.
Per un sintomo vicino ma diverso, vedi eccezione filettatura di sistema non gestita solo quando il suo limite diagnostico corrisponde a quello che hai osservato.
Recuperare i file prima di reset o reinstallare
Utilizza i driver da aggiornamento Windows o il produttore di hardware. Non scaricare mai un NDIS.sys standalone da un sito dll. Insieme, queste osservazioni forniscono le prove necessarie per recuperare i file prima di reimpostare o reinstallare, lasciando le impostazioni non correlate intatte. Scrivere il risultato di protezione rete-crash prima di passare al ramo successivo. La domanda pratica in questa fase è se le prove supportano il recupero dei file prima di reset o reinstallare, non se un ampio reset si verifica per nascondere il sintomo una volta.
Rotola indietro un driver recentemente cambiato quando esiste un pacchetto stabile. Salvare installatori e credenziali offline prima di ricostruire un adattatore. Utilizzare la differenza tra il risultato previsto e osservato per scegliere la più piccola azione defensibile sotto recuperare i file prima di reset o reinstallare. Se il test di protezione della rete-crash cambia l’accesso o la stabilità, tornare alla linea di base protetta. Ricreare il trigger originale durante la valutazione di recuperare i file prima di reset o reinstallare; un risultato che non può essere ripetuto non deve giustificare una riparazione distruttiva.
Recuperare i file locali mancanti prima che cambi Risky
Se NDIS.sys ha fallito Windows 11 ha già lasciato i file locali mancanti o inaccessibili, proteggerli prima di cambiare il sistema. PandaOffice Drecov supporta la protezione rete-crash recuperando i dati in Windows da PC, HDD, SSD, azionamenti esterni, azionamenti USB, schede SD e schede di memoria. Per questa protezione rete-crash, la sua modalità di recupero di sola lettura può individuare documenti, foto, video, dati di posta elettronica, audio e archivi. Sullo storage riconosciuto stabile, il flusso di lavoro di protezione rete-crash comprende Quick Scan, Deep Scan, filtri, anteprima e Lost Partition Recovery. Per la salvaguardia della rete, Drecov non può riparare l’applicazione sottostante, driver, firmware, danni fisici o settori sovrascritti.
⚠ Attenzione: installa Drecov su un’unità diversa da quella in cui sono andati persi i dati, per evitare di sovrascriverli.
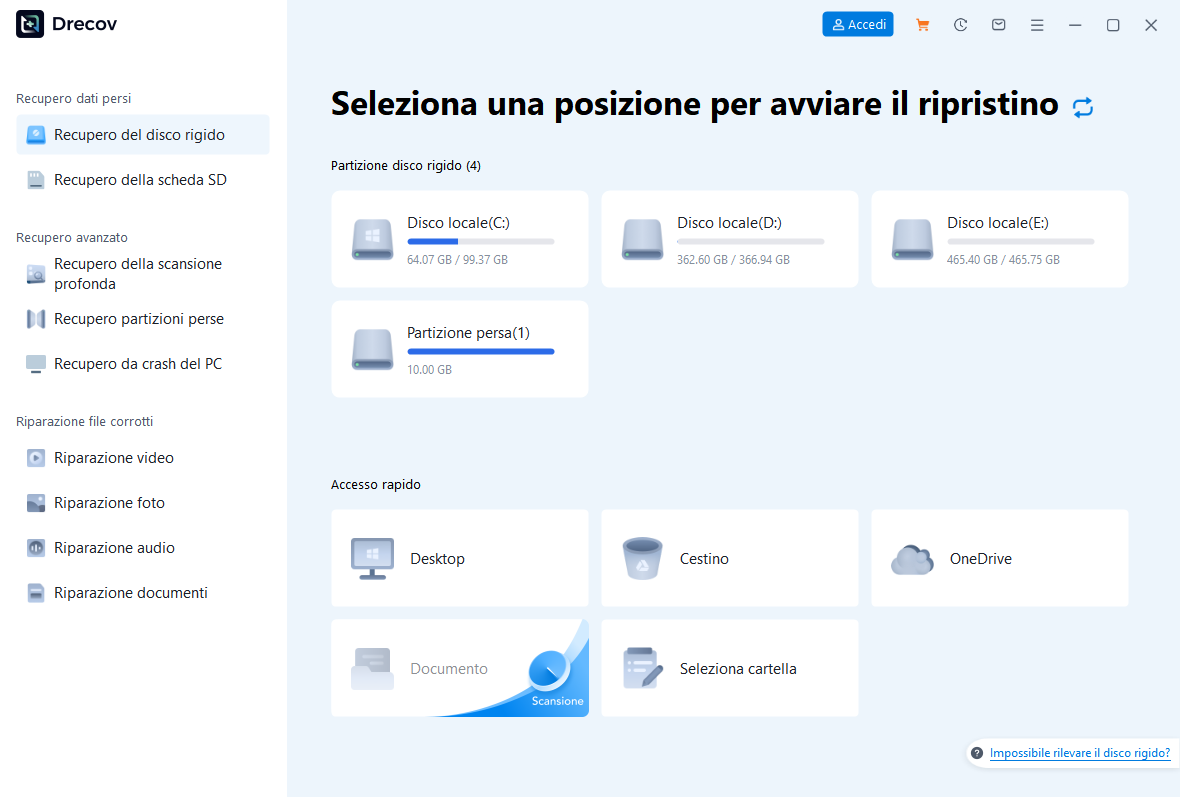
Passo 1: Selezionare la posizione originale
Stop scrive collegati con NDIS.sys fallito Windows 11 e preparare una destinazione sana su un altro dispositivo. Installare Drecov lontano dai dati persi, aprirlo, e selezionare la partizione originale o dispositivo. Durante questa protezione rete-crash, interrompere la scansione se la fonte fa clic, scollega, cambia la capacità, o segnala gravi errori di lettura; imaging o servizio professionale è quindi più sicuro.
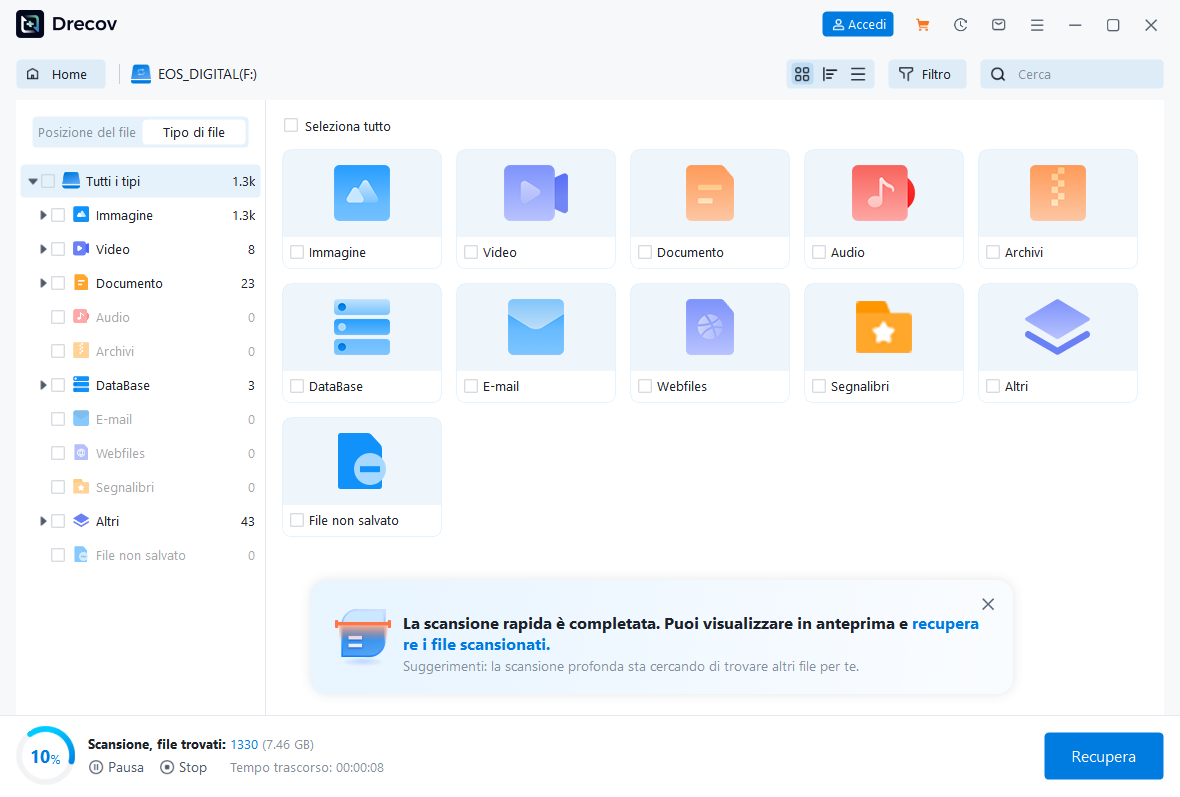
Fase 2: Controlla i risultati Quick Scan
Eseguire Quick Scan prima per la protezione rete-crash, quindi ispezionare la cartella precedente e i percorsi probabili. Filtra per nome file, posizione, tipo, data o dimensione quando questi dettagli sono noti. Non formattare, ripartire, reinstallare, o eseguire una riparazione di scrittura mentre il risultato importante rimane non protetto.
Passo 3: Escalate a Deep Scan accuratamente
Utilizzare Deep Scan solo se Quick Scan manca l’obiettivo e la fonte rimane stabile in tutta questa protezione rete-crash. Una ricerca più approfondita può trovare ulteriori record di file, ma non può ricreare il contenuto sovrascritto. Interrompere immediatamente se il comportamento del dispositivo si deteriora.
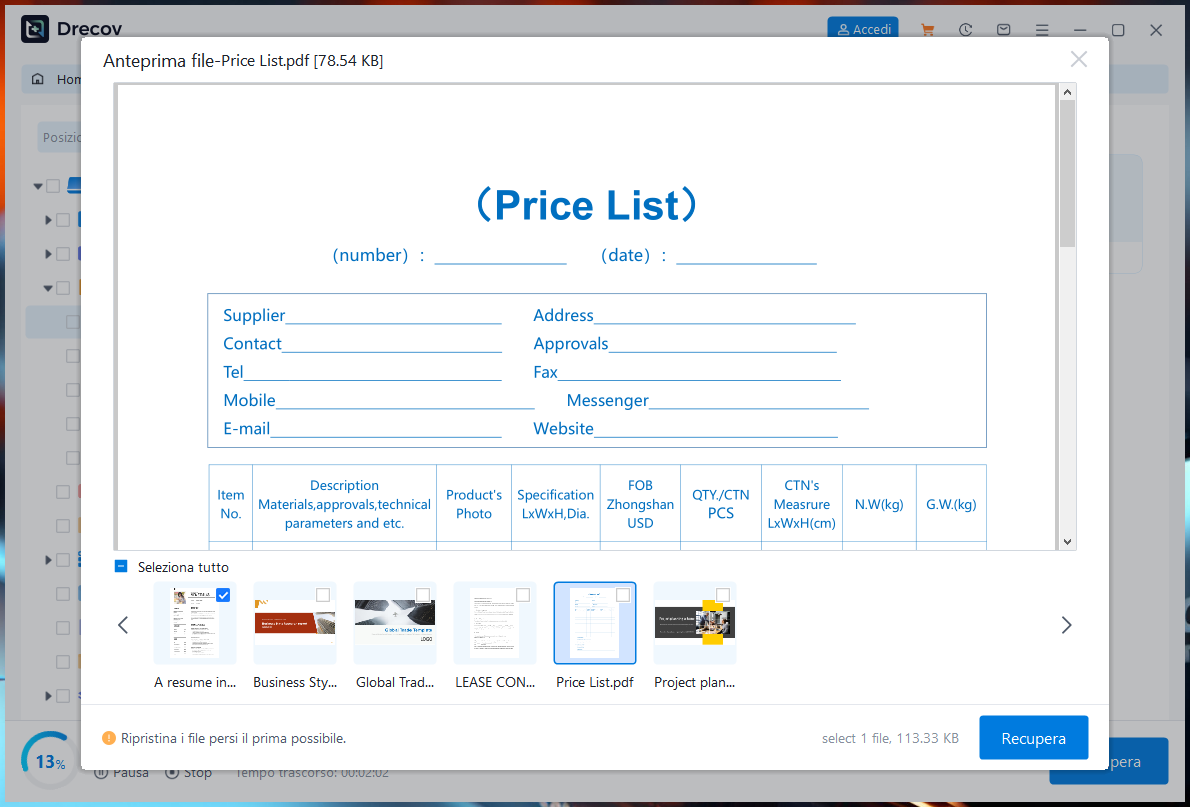
Passo 4: Anteprima campioni significativi
Limitare i candidati relativi a NDIS.sys fallito Windows 11 e visualizzare in anteprima diversi file supportati, non solo un esempio conveniente. Un’anteprima leggibile supporta la decisione di salvaguardare la rete, ma non può certificare ogni pagina, formula, frame, membro dell’archivio, asset collegato o stato del gioco.
Passo 5: Ripristinare lontano dalla sorgente
Salvare i file selezionati per la destinazione sana preparata in modo che la protezione rete-crash non sovrascrivi lo spazio recuperabile. Non ripristinare mai sul dispositivo sorgente di protezione rete-crash. Se l’output non è nella directory attesa, ispezionare il Drecov Folder o Recovery Folder.
Passo 6: convalidare prima di continuare le riparazioni
Aprire i file ripristinati rappresentativi e confrontare i loro nomi, dimensioni, contenuti e comportamento delle applicazioni. Terminare questa protezione rete-crash confermando che la copia recuperata è utilizzabile. Solo allora riprendere i comandi di riparazione, il lavoro di partizione, reset, formattazione o reinstallazione.
⚠ Attenzione: installa Drecov su un’unità diversa da quella in cui sono andati persi i dati, per evitare di sovrascriverli.
Per il comportamento attuale della piattaforma, consultare Microsoft Windows guida stop-code. Un percorso di prevenzione complementare è disponibile crash del computer.
Domande frequenti
Dovrei sostituire NDIS.sys manualmente?
No. Utilizzare Windows manutenzione e driver verificati. Applicare la risposta di protezione rete-crash alle prove registrate e conservare la fonte protetta fino a quando il risultato è stato verificato.
Una VPN può provocarlo?
Un filtro VPN può partecipare allo stack di rete. Applicare la risposta di protezione rete-crash alle prove registrate e conservare la fonte protetta fino a quando il risultato è stato verificato.
Perché la modalità provvisoria funziona?
Un driver o un servizio di avviamento normale diventa più probabile. Applicare la risposta di protezione rete-crash alle prove registrate e conservare la fonte protetta fino a quando il risultato è stato verificato.
Potrebbe essere responsabile RAM?
Si’. La memoria instabili può corrompere le operazioni del kernel. Applicare la risposta di protezione rete-crash alle prove registrate e conservare la fonte protetta fino a quando il risultato è stato verificato.
Fa Drecov riparazione NDIS?
No. Recupera solo i file locali mancanti. Applicare la risposta di protezione rete-crash alle prove registrate e conservare la fonte protetta fino a quando il risultato è stato verificato.
Conclusione
Per questa protezione rete-crash, mantenere la diagnosi, la protezione dei dati e la verifica separata. Seguire la rete-crash salvaguardare le prove e fare un cambiamento stretto invece di impilare correzioni generiche. Se la protezione rete-crash lascia i file locali mancanti sullo storage stabile Windows, Drecov può scansionare la posizione originale, visualizzare in anteprima i candidati e recuperare i dati selezionati per un altro dispositivo sano. Drecov non può sostituire l’applicazione, il driver, il firmware, il file system o la riparazione hardware richiesta dalla protezione rete-crash.
⚠ Attenzione: installa Drecov su un’unità diversa da quella in cui sono andati persi i dati, per evitare di sovrascriverli.